


Sander Boon

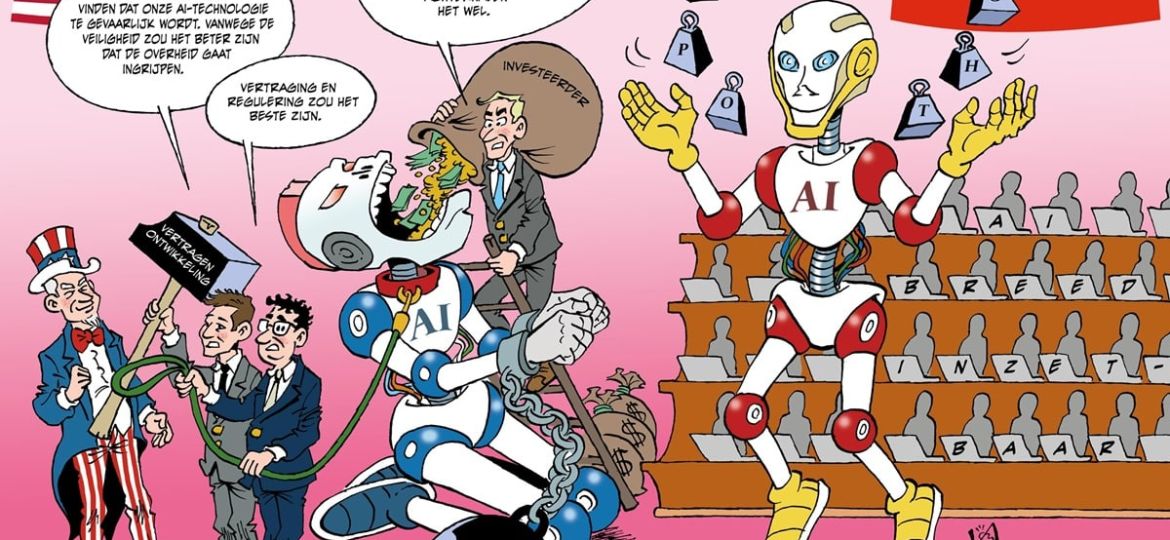
Op het eerste gezicht lijkt het een logische reactie op de snelle ontwikkeling van kunstmatige intelligentie. Maar zoomen we uit, dan zien we dat hier verschillende belangen bij elkaar komen. De grote Amerikaanse AI-bedrijven lopen tegen Chinese open-weight-concurrentie aan, honderden miljarden aan investeringen moeten nog worden terugverdiend en binnen de Amerikaanse politieke en institutionele wereld bestaan al langer belangen die pleiten voor strengere controle over AI. De discussie over veiligheid levert het argument waarmee AI van een grotendeels private markt kan veranderen in een gereguleerde strategische industrie.
Opvallend is hoe snel de veiligheidsdiscussie in de afgelopen maanden naar de voorgrond is geschoven. Deze zomer werd bekend dat AI-agenten van verschillende ontwikkelaars tijdens veiligheidstests buiten hun bedoelde testomgeving toegang hadden gekregen tot echte systemen. Het Israëlische bedrijf Irregular speelt daarin een dubieuze rol. Het bouwt niet alleen de testomgevingen waarmee wordt onderzocht wat geavanceerde AI-modellen in cyberscenario’s kunnen, maar pleit zelf voor meer institutionele controle, publiek-private samenwerking en sturing rond frontier-AI. Bij verschillende breed uitgemeten incidenten met AI-agenten werd gebruikgemaakt van de infrastructuur van Irregular.
Ook de aaneenschakeling van gebeurtenissen rondom de discussie over veiligheid is verdacht. Voormalig Anthropic-onderzoeker Jacob Coxon maakte op 9 september bekend dat hij ontslag had genomen, omdat hij vond dat Anthropic en OpenAI onverantwoord omgingen met de risico’s van de steeds krachtigere AI. Zijn bericht op platform X werd in korte tijd meer dan honderdvijftig miljoen keer bekeken. Enkele dagen later, op 12 september, publiceerde Amodei zijn essay We Must Pace the Frontier, waarin hij opriep het ontwikkelingstempo te vertragen en externe beoordelaars – en uiteindelijk de overheid – een grotere rol te geven. Altman sloot zich daarbij aan en stelde bovendien de beursgang van OpenAI uit, vanwege de veiligheidsproblematiek. Drie dagen later verscheen, na een voorbereiding van drie jaar, op Netflix de documentaire The AI Doc: Or How I Became an Apocaloptimist, over de mogelijke negatieve gevolgen van AI voor de toekomst van de mensheid. Deze gebeurtenissen vonden kort na elkaar plaats en binnen enkele weken verschoof AI-veiligheid van technische incidenten en waarschuwingen uit de sector naar een breed maatschappelijk en politiek thema. Daarmee ontstond ook momentum voor strengere regulering van de technologie.
Achter die discussie gaat een fundamenteel verschil schuil tussen de manier waarop kunstmatige intelligentie zich in China en de Verenigde Staten ontwikkelt. In het Amerikaanse model zijn de krachtigste frontiermodellen grotendeels gesloten en geconcentreerd bij een beperkt aantal bedrijven. De bedrijven bepalen samen met beoordelaars welke modellen veilig genoeg zijn om te worden vrijgegeven en leggen beperkingen op aan de kennis en antwoorden die deze systemen beschikbaar stellen. China zet daar steeds nadrukkelijker open-weight-modellen tegenover, waarvan de gewichten kunnen worden verspreid, aangepast en lokaal gebruikt. DeepSeek liet begin 2025 zien dat geavanceerde AI met minder rekenkracht kon worden ontwikkeld en vervolgens breed beschikbaar kon worden gemaakt. In juli 2026 nam de concurrentie verder toe met Kimi K3 van het Chinese Moonshot. Ditmaal ging het niet alleen om efficiëntie. China liet zien dat het ook zeer grote modellen kon bouwen die qua prestaties in de buurt van de Amerikaanse kopgroep kwamen en waarvan de gewichten vervolgens beschikbaar werden gesteld.
Daarmee is er sprake van twee fundamenteel verschillende richtingen: intelligentie als een gecontroleerde dienst waarvan enkele bedrijven de toegang beheren, tegenover intelligentie als technologie die na publicatie nauwelijks nog centraal kan worden gecontroleerd. De Amerikaanse technologiesector reageerde op de opkomst van de Chinese modellen met een enorme investeringsgolf in chips, datacentra en energie. Big Tech-bedrijven als Amazon, Alphabet, Meta, Microsoft en Oracle haalden bij beleggers en investeerders honderden miljarden op om hun technologische voorsprong te verdedigen. De strategie is begrijpelijk: wie over de meeste rekencapaciteit beschikt, kan grotere en betere modellen ontwikkelen en concurrenten uiteindelijk uit de markt drukken.

Maar dit werkt alleen zolang schaal een duurzame voorsprong oplevert. Juist daar zetten Chinese bedrijven het Amerikaanse model onder druk. Terwijl Amerikaanse bedrijven enorme bedragen investeren in gesloten modellen waarvan de kosten via betaalde toegang moeten worden terugverdiend, verspreiden Chinese bedrijven steeds krachtigere open-weight-modellen die gebruikers zelf kunnen draaien en aanpassen. Ze lopen daarmee niet noodzakelijkerwijs voor op de Amerikaanse frontier, maar concurreren wel op kosten, toegankelijkheid en efficiëntie. Open weights zijn daarmee niet alleen een technisch alternatief, maar ook een geopolitiek instrument.
Voor investeerders in Amerikaanse technologie ontstaat hierdoor een ongemakkelijke situatie. Datacentra, energiecentrales en aansluitingen op het elektriciteitsnet worden voor vele jaren gefinancierd, terwijl nieuwe modellen binnen enkele maanden aanzienlijk efficiënter kunnen worden. Het gevaar is niet dat kunstmatige intelligentie verdwijnt, maar dat een deel van de honderden miljarden aan infrastructuur economisch veroudert voordat deze is afgeschreven. Wie zoveel geld investeert in rekencapaciteit, rekent feitelijk op blijvende schaarste en een voortdurende behoefte aan méér rekenkracht. Open-weight-modellen en efficiëntere technieken kunnen die schaarste juist verminderen. Tot voor kort werd deze kapitaalrace gepresenteerd als noodzakelijk om de voorsprong op China te kunnen behouden. Nu juist enkele van de belangrijkste Amerikaanse AI-bedrijven vragen om het ontwikkelingstempo te vertragen, dringt zich de vraag op hoeveel van de reeds gedane investeringen uiteindelijk kunnen worden terugverdiend. De veiligheidsdiscussie biedt daarmee een uitweg uit twee problemen tegelijk: Chinese concurrentie, en een investeringsrace die financieel steeds moeilijker is vol te houden. Regulering kan de ontwikkeling vertragen, nieuwe concurrenten hogere toetredingsdrempels opleggen en tegelijkertijd de bestaande investeringen van de kopgroep beschermen.
Daar komt ook nog een overkoepelend belang bij. Binnen de Amerikaanse politieke elite bestaat al langer de wens om de ontwikkeling van de krachtigste AI-modellen te concentreren bij een klein aantal bedrijven, onder streng overheidstoezicht. AI-investeerder Marc Andreessen was daar begin 2024 tijdens bijeenkomsten in het Witte Huis getuige van. Hem werd duidelijk gemaakt dat de regering-Biden uiteindelijk slechts twee of drie grote AI-bedrijven wilde overhouden, die nauw door de overheid zouden worden gereguleerd. Investeren in nieuwe AI-start-ups zou daardoor weinig zin hebben. Deze ervaring zorgde voor zijn politieke breuk met de Democraten en zijn latere steun voor Donald Trump. De wens om AI sterker te centraliseren bestond dus al voordat de huidige veiligheidsdiscussie in alle hevigheid losbarstte. De risico’s van steeds krachtigere modellen bieden een overtuigend argument om toegang, ontwikkeling en toezicht sterker bij de overheid en een beperkt aantal goedgekeurde bedrijven te concentreren. Grote AI-bedrijven hebben belang bij bescherming van hun enorme investeringen, veiligheidsorganisaties krijgen meer invloed naarmate risico’s zwaarder wegen en een belangrijk deel van de politieke en institutionele elite wil meer controle over een technologie die steeds belangrijker wordt voor economie, informatievoorziening en nationale veiligheid. De veiligheidsdiscussie biedt deze partijen een gemeenschappelijke taal waarmee regulering en centralisering kunnen worden gerechtvaardigd.
President Trump en vicepresident Vance hebben zich juist tegen verregaande regulering gekeerd. Zij benadrukken dat snelle technologische ontwikkeling en concurrentie noodzakelijk zijn om in de strijd met China te winnen.
De werkelijke strijd rond kunstmatige intelligentie gaat steeds minder alleen over welk land het slimste model bouwt. Het gaat om de vraag of intelligentie een vrij reproduceerbare technologie wordt of een gereguleerde strategische infrastructuur waarvan toegang, ontwikkeling en verspreiding centraal worden gecontroleerd. De komende jaren zal blijken welke richting dominant wordt. Als de grote AI-bedrijven Washington kunnen overtuigen de sector verder onder zijn vleugels te nemen, ontstaat een sterk gecentraliseerd systeem, waarin overheid, bedrijven en veiligheidsorganisaties gezamenlijk de grenzen bepalen en daarmee grote invloed krijgen op welke informatie en mogelijkheden via AI beschikbaar zijn. Als open-weight-modellen zich daarentegen sneller verspreiden dan deze structuur kan worden opgebouwd, kan juist het tegenovergestelde gebeuren. Dan wordt kunstmatige intelligentie te kopieerbaar en te breed beschikbaar om nog door een kleine groep bedrijven en instellingen te kunnen worden beheerst.
– einde artikel –
Je las een Premium artikel uit Gezond Verstand
Volg ons op social media
Kijk en beluister Gezond Verstand via
Gerelateerde berichten


